【Lai傳媒 記者爆料網 蔡智銘/綜合報導】搭乘高鐵是不少國人跨縣市移動的首選,然而近日卻有民眾出面投訴,指出自己的 Google 帳號與行動電話號碼疑似遭到不明人士冒用,連續3次成功在高鐵訂票系統辦理訂位。投訴人質疑高鐵訂票系統缺乏驗證機制存在瑕疵,高鐵方面則回應此個案單純是訂票人輸入錯誤所致,訂票系統在設計上並未強制要求輸入 E-mail,若使用者有填寫,該資訊僅作發送乘車提醒與交易通知之用,並無其它作用,訂票系統本身並沒有問題。
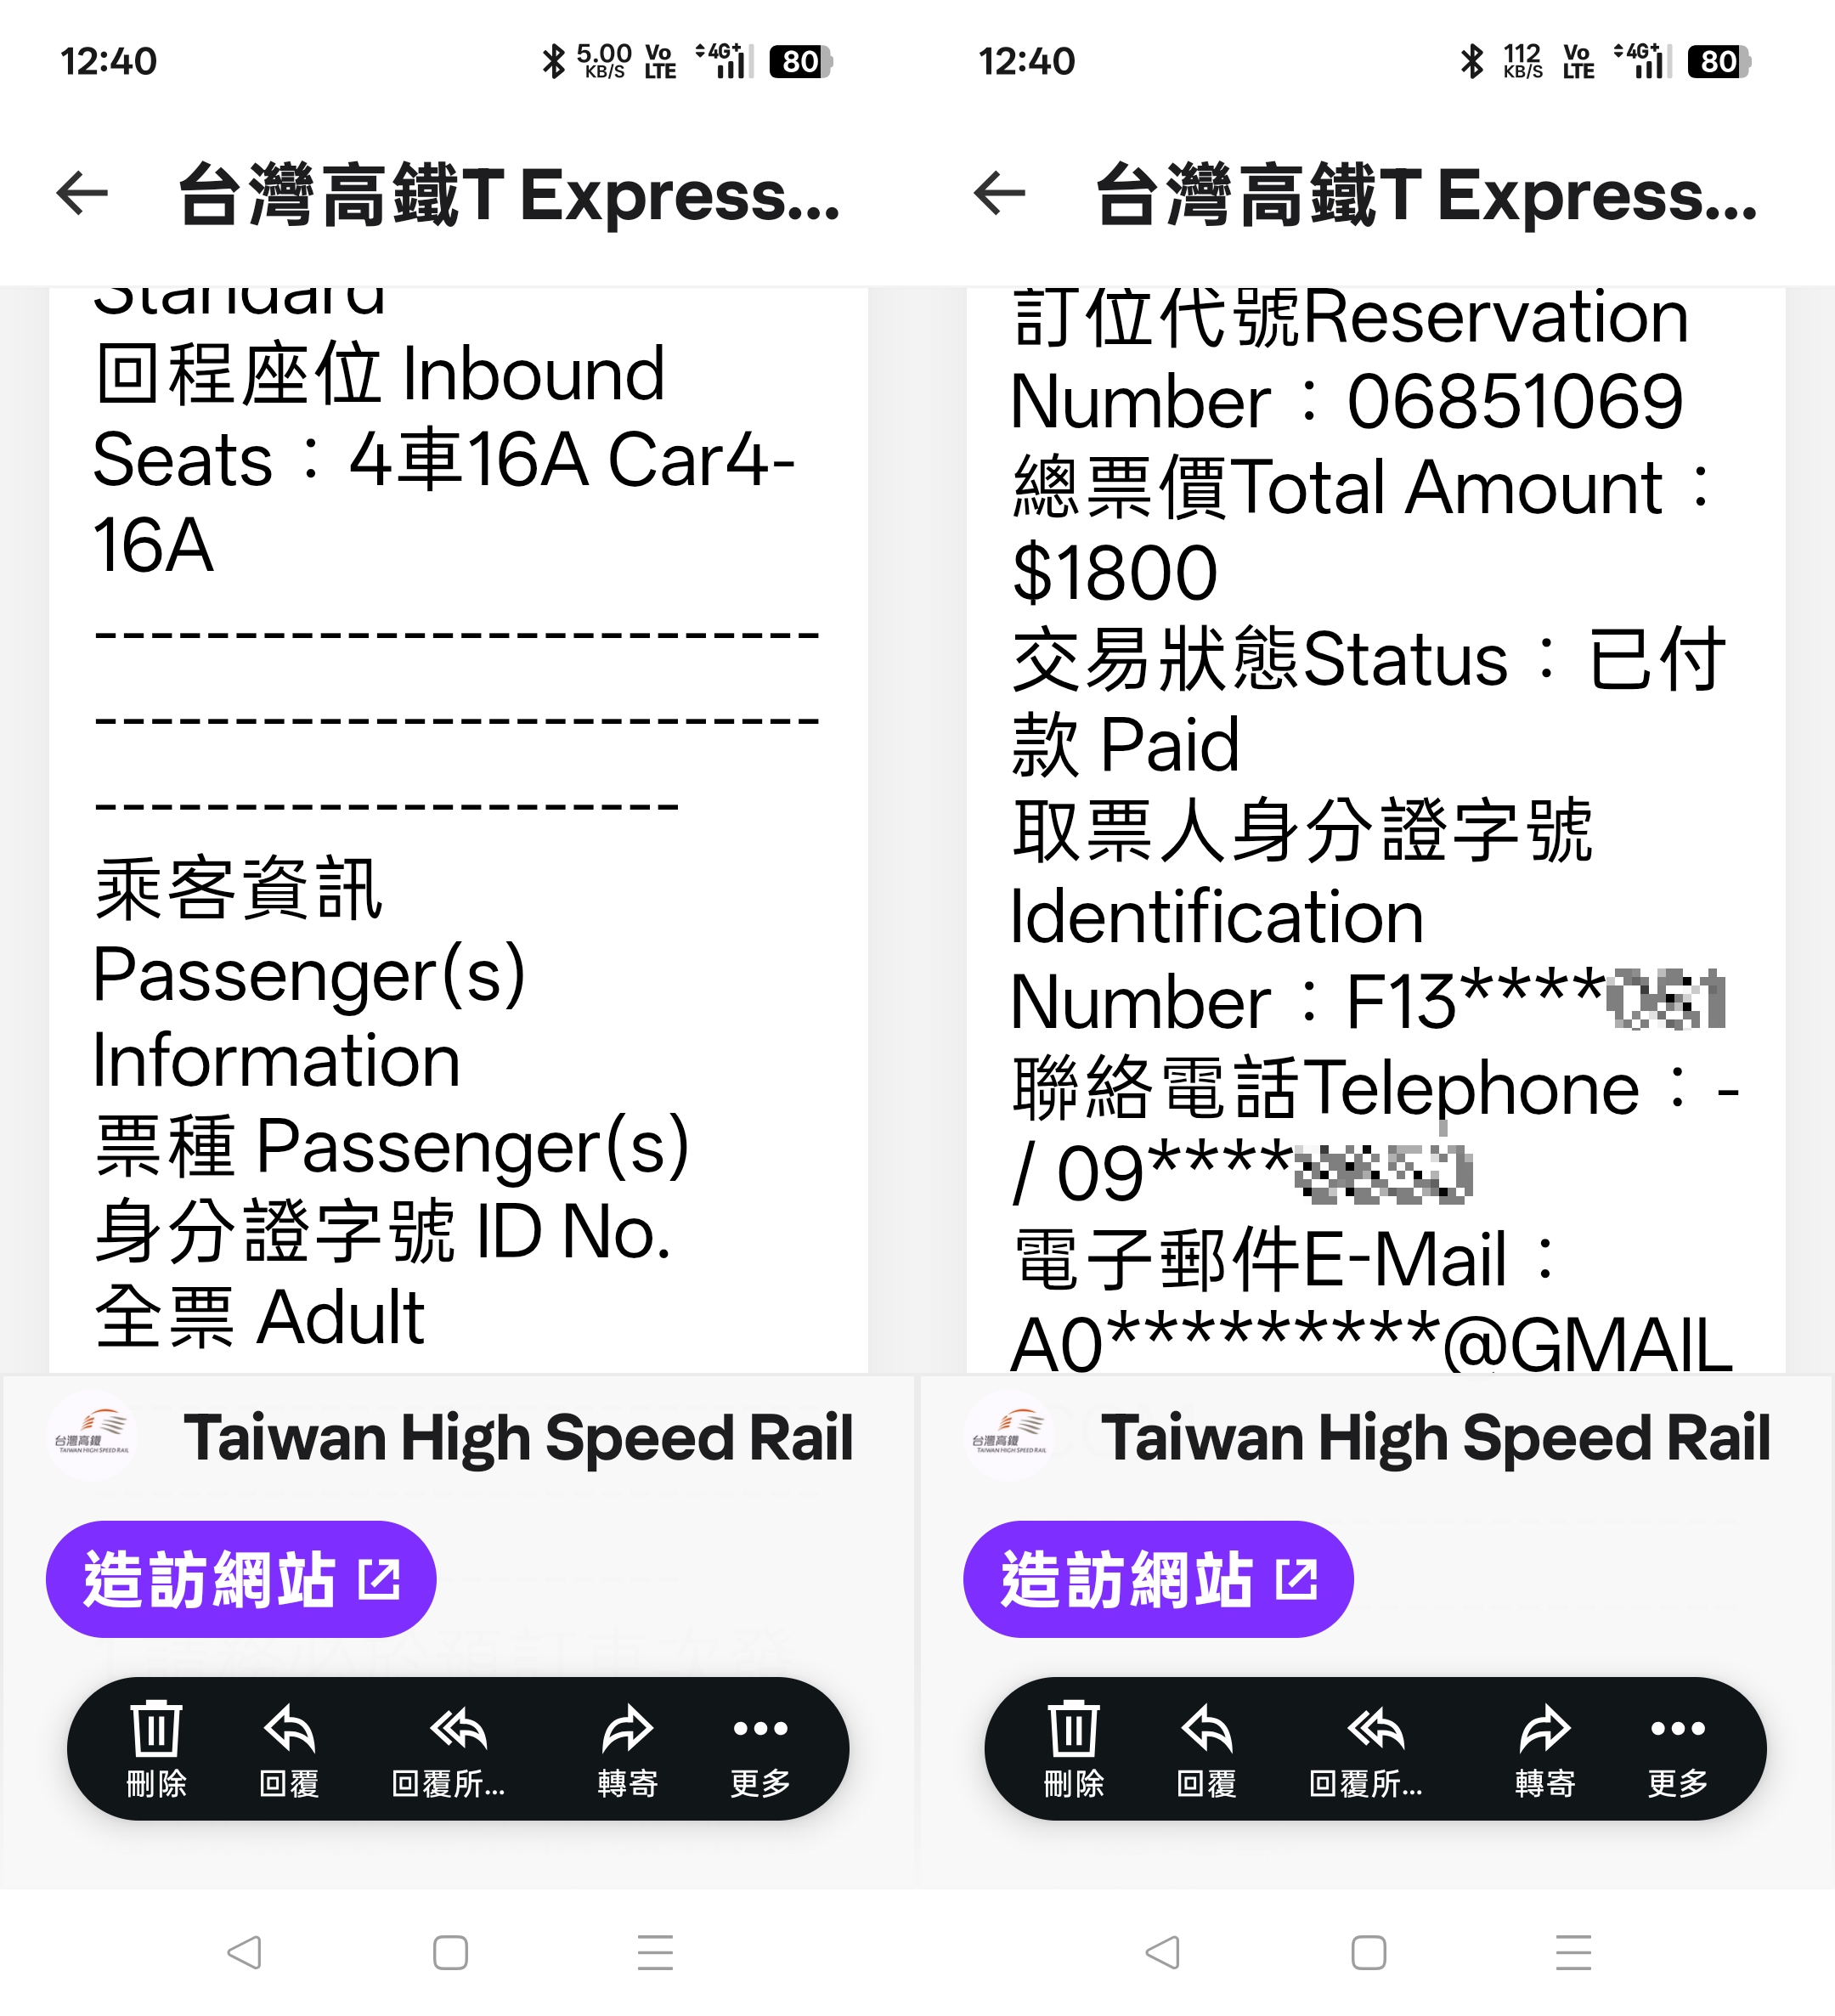
根據投訴民眾表示,自己平時鮮少搭乘高鐵,亦無其他親友使用其資料,平時也沒有頻繁檢查電子信箱的習慣,直到 9 月 3 日隨意開啟信箱時,才震驚發現收件匣內竟有3筆高鐵訂票成功的通知信。仔細比對後發現,該名訂票人使用的是自己的身分證字號與信用卡進行付款,但聯絡信箱與電話卻完全是用別人的個人資料。
投訴人認為,連續3次皆精準輸入相同的他人 E-mail 與電話,絕非一時「不小心輸入錯誤」可以解釋。事後向高鐵客服反映,並提供訂票人的身分證及信用卡刷卡紀錄,認為高鐵應能輕易查出訂票者身份。然而高鐵客服最終僅以「聯絡不到訂票本人」為由處理結案,讓投訴人質疑高鐵訂票系統並未在訂票過程中進行 E-mail 或電話的身分核對,系統設計顯有漏洞。
針對民眾質疑,高鐵公司經內部深入了解後表示,本案經查係訂票人在輸入聯絡資料時誤植 E-mail,才導致系統自動將訂票通知訊息傳送至第三方信箱,並非系統遭到駭客入侵或出現漏洞。
高鐵人員進一步說明,高鐵訂票系統在設計上「並未強制要求輸入 E-mail」,若使用者有填寫,該資訊僅作發送乘車提醒與交易通知之用,並不具備身分核對或雙重驗證的功能。高鐵強調,系統的開立與驗證核心主要在於訂票人的身份證字號與付款資訊,系統運作一切正常。
針對此事件,資安與系統設計專家分析,高鐵訂票系統在「安全性」與「使用者體驗」之間採取了常見的平衡策略,難以直接定義為「技術漏洞(Vulnerability)」。專家說,高鐵系統的核心交易驗證建立在「身分證字號」與「金流刷卡驗證(如 OTP)」上,對高鐵而言已完成扣款與身分認證。信箱與電話僅被定位為「訊息通知管道」,因此未在訂票當下要求輸入一次性驗證碼(OTP)進行信箱或手機綁定,這屬於營運考量下的流程設計,而非資安漏洞。
不過,由於系統未實施 E-mail 或簡訊驗證機制,任何人只要掌握他人的 E-mail 或電話,均可在無須授權的情況下將其填入系統,這會導致無辜第三方持續收到垃圾郵件或騷擾訊息,甚至衍生個人資料遭隨意使用的隱私疑慮。
喜歡這篇新聞嗎?
歡迎請我們喝一杯咖啡 ☕
你的每一份支持,
都將成為我們持續採訪、查證、拍攝與報導的重要力量。
✔ 支持第一線記者採訪
✔ 維護網站營運
✔ 提供更多免費新聞
【立即力挺】


